
Was sind die gängigsten VPN-Typen und wie funktionieren sie?

1Click VPN Team in Internet-Sicherheit
17.06.2024 | Lesezeit: 3 Min.
Inhaltsverzeichnis
Im digitalen Zeitalter sind virtuelle private Netzwerke schnell zu den wichtigsten Tools geworden, um die Privatsphäre der Benutzer zu verbessern und Daten zu schützen. Infolgedessen hat der VPN-Markt einen enormen Boom erlebt, und es sind zahlreiche VPN-Anbieter entstanden, die jeweils ihre eigenen Dienste mit unterschiedlichen Funktionen und Anwendungsfällen anbieten.
Angesichts der vielen verfügbaren Optionen kann es schwierig sein, zwischen VPNs und Proxys zu unterscheiden . Um Ihnen die Orientierung im VPN-Bereich zu erleichtern, erklären wir Ihnen kurz die gängigsten VPN-Typen und ihre Funktionsweise.
Gängige VPN-Typen
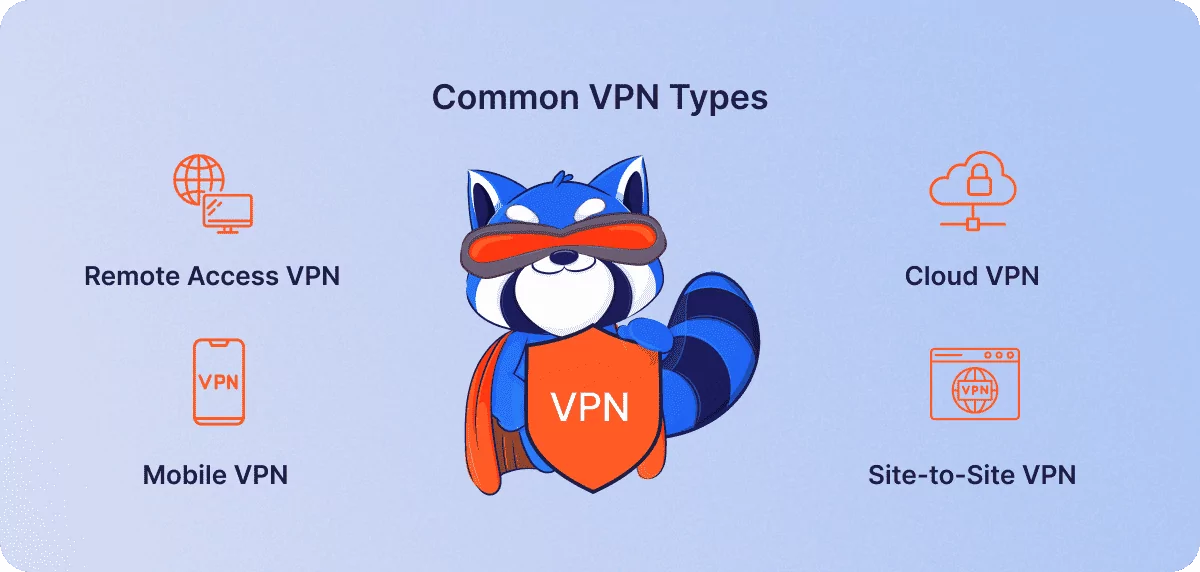
VPNs entwickeln sich ständig weiter, können aber grob in vier Haupttypen unterteilt werden:
- Fernzugriff-VPN: Remote Access VPNs ermöglichen Benutzern die Fernverbindung zu einem privaten Netzwerk über ein VPN-Erweiterung oder Client. Diese Art von VPN wird typischerweise von Privatpersonen und Unternehmen verwendet, deren Mitarbeiter remote auf interne Ressourcen zugreifen müssen.
- Mobiles VPN: Mobile VPNs werden speziell für mobile Geräte entwickelt. Diese VPNs sind für den Umgang mit Änderungen der Netzwerktypen optimiert, d. h. sie ermöglichen es Benutzern, unterwegs stabile, sichere Verbindungen aufrechtzuerhalten, unabhängig davon, ob sie mobile Daten verwenden oder öffentliches WLAN Netzwerke.
- Cloud-VPN: Cloud-VPNs sind dafür konzipiert, sicheren Zugriff auf Cloud-Ressourcen über eine Anwendung oder Website zu ermöglichen. Diese VPNs werden häufig von Cloud-Dienstanbietern wie AWS angeboten und von Unternehmen verwendet, um sichere Verbindungen zwischen lokalen Ressourcen und Cloud-basierten Ressourcen herzustellen.
- Site-to-Site-VPN: Site-to-Site-VPNs stellen sichere Verbindungen zwischen ganzen Netzwerken her und werden daher normalerweise von Unternehmen mit mehreren Niederlassungen genutzt. Diese Art von VPN kann intranetbasiert sein und interne Netzwerke verbinden, oder extranetbasiert, wenn eine Verbindung zu externen Netzwerken hergestellt wird.
Was sind die gängigsten VPN-Protokolle?
Selbst innerhalb der oben genannten Kategorien sind nicht alle VPNs gleich. Der Hauptunterschied besteht in den von ihnen verwendeten VPN-Protokollen, da diese die Regeln für die Datenübertragung bestimmen. Im Folgenden sind einige der besten VPN-Protokolle aufgeführt, die heute häufig verwendet werden:
- IPSec/ L2TP: IPSec (Internet Protocol Security) ist eine Protokollsuite, die die Kommunikation sichert, indem jedes IP-Paket in einer Sitzung authentifiziert und verschlüsselt wird. Es wird auf der Netzwerkebene ausgeführt, um eine End-to-End-Verschlüsselung zu erreichen, und verfügt sowohl über Transport- als auch Tunnelmodi. L2TP ist ein Tunnelprotokoll, das Benutzerdaten nicht verschlüsselt, aber oft in Verbindung mit IPSec verwendet wird, um sichere Verbindungen herzustellen. L2TP/IPSec verwendet die doppelte Kapselung von Paketen und bietet so hohe Sicherheit, manchmal jedoch mit leichten Kompromissen bei der Geschwindigkeit.
- OpenVPN: OpenVPN ist ein Open-Source-Protokoll, das auf jedem Port ausgeführt werden kann. Es ist in Bezug auf die Konfiguration äußerst vielseitig und unterstützt sowohl UDP (User Datagram Protocol) als auch TCP (Transmission Control Protocol). Durch die Verwendung dieser Kommunikationsprotokolle in Verbindung mit der AES-256-Bit-Verschlüsselung bietet Open VPN ein hohes Maß an Sicherheit und Flexibilität.
- IKEv2: IKEv2 (Internet Key Exchange Version 2) ist ein Protokoll, das zusammen mit IPSec sichere und stabile VPN-Verbindungen aufrechterhält. Es zeichnet sich durch die Fähigkeit zur schnellen Wiederherstellung der Verbindung nach Netzwerkänderungen aus und eignet sich daher gut für den mobilen Einsatz.
- SSL und TLS: SSL (Secure Sockets Layer) und TLS (Transport Layer Security) sind sichere Protokolle, die die Transportschicht betreiben, um eine sichere, stabile Kommunikation für TCP-Verbindungen aufrechtzuerhalten. Sie werden häufig verwendet, um Daten zwischen Clients und Webservern zu sichern.
- WireGuard: WireGuard ist ein neues VPN-Protokoll, das einfacher und effizienter als bestehende VPN-Protokolle sein soll. Es verwendet fortschrittliche Kryptografie und eine Low-Code-Grundlage, um potenzielle Sicherheitslücken zu reduzieren, und ist dafür bekannt, schnell und einfach zu konfigurieren zu sein.
VPNs verstehen
Da Online-Sicherheit und Datenschutz für Internetnutzer weltweit immer wichtiger werden, haben sich virtuelle private Netzwerke (VPNs) als Standardlösung für die Internetkommunikation etabliert. Angesichts der wachsenden Auswahl an VPN-Anbietern, die jeweils für unterschiedliche Nutzer und Situationen geeignet sind, ist es unerlässlich zu verstehen, was die einzelnen VPNs unterscheidet, um sicherzustellen, dass Ihre Sicherheits- und Datenschutzbedürfnisse angemessen erfüllt werden.
Wenn Sie sich mit den unterschiedlichen VPN-Typen und den gängigsten VPN-Protokollen auskennen, können Sie die unzähligen VPN-Optionen auf dem Markt analysieren, die für Sie passende Lösung finden und Ihre digitale Reise mit absoluter Freiheit und Seelenfrieden fortsetzen.
Ähnlich Beiträge

07.12.23
7 min gelesen
1Click VPN Team
07.12.23
4 min gelesen
1Click VPN Team